wfx-loot: cuentas de GitHub secuestradas propagaron un ladrón de secretos de CI

En esta página
Desde el 10 de noviembre de 2026, una campaña llamada wfx-loot usa cuentas reales de GitHub, secuestradas, para colocar un ladrón de secretos en la CI (integración continua) de miles de repositorios. El código malicioso entra, se ejecuta y sale en segundos, y se lleva las claves de la nube, de publicación de paquetes y de IA que el pipeline puede leer.
A continuación: cómo funciona el ataque, por qué revisar el código actual no basta y qué comprobar en tu repositorio, aunque tu equipo sea pequeño.
#Qué pasó
Según Aikido, la campaña empezó hacia las 12:45 UTC del 10 de noviembre. Con credenciales de 4.837 cuentas, el atacante abrió pull requests (PR) de sondeo con el título docs: dependency audit notes en 61.764 repositorios. El PR no hace nada: solo comprueba si la cuenta puede escribir. Si apareció en el tuyo, la cuenta que lo abrió está comprometida.
Donde la escritura funcionó, llegó el ataque. A las 21:35 UTC del 12 de noviembre, Endor Labs contaba 8.926 repositorios con commits maliciosos y al menos 1.806 con credenciales robadas; Aikido habla de al menos 1.835. El total puede ser mayor, porque el atacante borra los registros, y Endor Labs aún veía la campaña activa el 13 de noviembre.
Entre las víctimas están nextcloud/docker y 20 repositorios de WebdriverIO, donde los commits llegaron desde la cuenta del WebdriverIO Bot, una automatización con permiso para saltarse la protección de rama.
Al menos 50 de las cuentas publican paquetes, y las dos empresas piden retirar digitalelvis/neuronai-studio 3.14.3 (Packagist) y github.com/onuragtas/docker-env v1.0.278 y v1.0.280 (Go). Todavía no está confirmado cómo se filtraron las credenciales.
#Tres puertas de entrada
Las tres variantes entregan el mismo script, de unas 1.500 líneas:
- Un paso nuevo en un workflow existente, en el commit
ci: refresh build cache. - Un hook
postinstallen elpackage.json, que llama a un script oculto.ci-xxxxxx.sh(commitchore: add ci helper). Se ejecuta en cualquiernpm install, también en el ordenador de quien desarrolla. - Un workflow desechable,
build-audit-xxxxxx.yml, en una ramachore/...(commitchore: add dependency audit workflow).
#El sándwich: por qué el código actual engaña
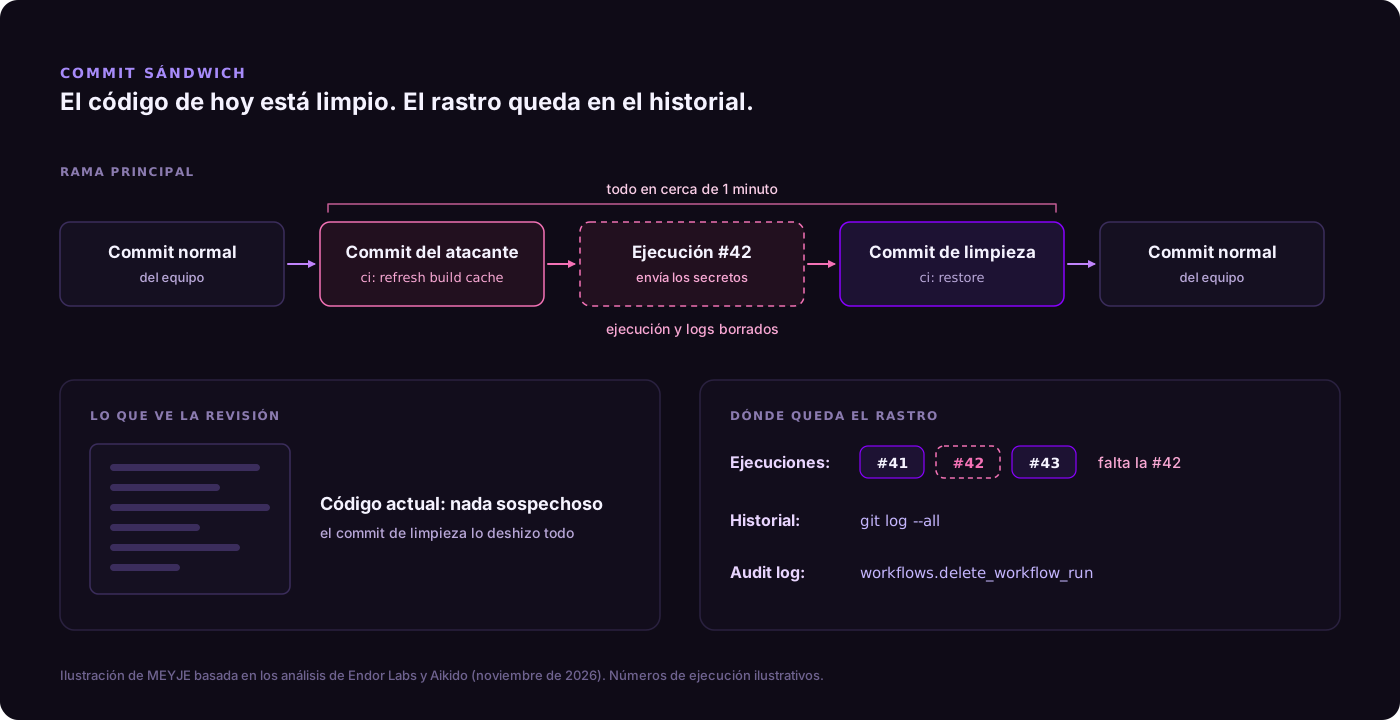
Endor Labs llama a la técnica commit sándwich. El commit malicioso entra en la rama principal entre commits de aspecto normal, el workflow se ejecuta y un commit de limpieza (ci: restore o ci: cleanup) lo deshace todo en segundos. Después, el atacante borra la ejecución y los logs.
Quien abre hoy el repositorio ve código limpio, y una herramienta que solo analiza el estado actual no encuentra nada. El rastro queda en el historial de commits y en un hueco en la numeración de las ejecuciones de Actions: si la lista salta de la 41 a la 43, alguien borró la 42.
Según Aikido, el script también publica status checks falsos de "éxito" con los nombres de las comprobaciones obligatorias. La protección de rama mira el nombre, no quién lo publicó, y lo acepta.
#Qué se lleva
Secrets y variables de Actions, el GITHUB_TOKEN, tokens OIDC (OpenID Connect, el acceso sin contraseña entre GitHub y la nube), credenciales de AWS, Azure, GCP, npm y PyPI, claves de proveedores de IA (OpenAI, Anthropic, Gemini, Hugging Face y otros) y archivos .env.
Después, cambia los tokens OIDC por sesiones en la nube, crea claves de larga duración y deja puertas abiertas para volver:
- en AWS, reescribe la trust policy de un rol para aceptar
"AWS": "*", es decir, cualquier cuenta de AWS; - en Azure, añade credenciales federadas
wfx-ci-..., que siguen funcionando después de rotar los tokens.
Por eso el orden importa. Según Endor Labs, la quinta versión del script volvió a atacar 1.838 repositorios ya alcanzados por las primeras. Cambiar la clave sin cerrar la puerta solo entrega la clave nueva.
#Tercera campaña en unas cinco semanas
- GhostAction (nueva oleada el 8 de octubre). Según StepSecurity, con dos cuentas de mantenedores se coló el workflow
security-audit.ymlen 345 repositorios, ya con las claves de IA entre los objetivos destacados. - Gheist (divulgada el 25 de octubre). Wiz encontró más de 13.500 ramas
ci-sync-...creadas desde más de 850 cuentas. El workflow imprimía los secretos codificados en el log, para esquivar el enmascarado de GitHub, y el atacante descargaba el log y borraba la ejecución.
Aikido considera wfx-loot una campaña distinta de GhostAction, pero con solapamiento: las cuentas afectadas por GhostAction caían de nuevo con más frecuencia.
GitHub endurece las reglas. Desde el 28 de julio, las ejecuciones sospechosas en repositorios públicos esperan aprobación, lo que, según Wiz, frenó a Gheist en ellos. El disparador pull_request_target quedará bloqueado por defecto en repositorios públicos a partir del 2 de diciembre (hay un bloqueo de prueba el 16 de noviembre, de 16:00 a 18:00 UTC). Y el escaneo de secretos en los logs de Actions entró en vista previa el 9 de noviembre, solo en Enterprise Cloud. Nada de esto sustituye lo básico: cada cuenta con permiso de escritura es una llave de la casa.
#Checklist para tu CI
#Si te ha podido afectar
- Busca en el historial los commits del atacante:
# Commits del atacante desde el inicio de la campaña
git log --all --since=2026-11-10 --format='%h %an %ad %s' \
  --grep='ci: refresh build cache' \
  --grep='chore: add ci helper' \
  --grep='chore: add dependency audit workflow'

# Commits que tocaron postinstall (también encuentra los revertidos)
git log --all --since=2026-11-10 -S 'postinstall' --oneline -- '*package.json'- En la pestaña Actions, busca huecos en la numeración de las ejecuciones. En organizaciones, el audit log registra los borrados con el evento
workflows.delete_workflow_run; en Enterprise Cloud, los pushes (git.push) no aparecen en la interfaz web, y la API los guarda solo 7 días. - Cierra los PR de sondeo y borra las ramas
wfx-docs,chore/*yci-check-*que no hayas creado. - Revoca sesiones, tokens, claves SSH y autorizaciones OAuth de las cuentas implicadas. Solo después rota los secretos a los que llegaban los workflows.
- En la nube, busca trust policies con
"AWS": "*", claves IAM creadas desde el 10 de noviembre y credenciales federadaswfx-ci-*en Azure.
#Para cerrar la puerta
- Permisos mínimos:
permissions:en cada workflow, concontents: readpor defecto, y más solo en el job que lo necesite. - OIDC con alcance y duración cortos: la nube acepta solo el repositorio y el entorno correctos (el campo
sub, comorepo:mi-org/mi-app:environment:produccion) y entrega sesiones de minutos, no claves fijas. - Actions fijadas por SHA, no por etiqueta, que se puede mover.
- Protección de rama sin atajos: nada de push directo a la rama principal, tampoco de administradores; revisión obligatoria en
.github/workflows/**; comprobaciones obligatorias ligadas a una GitHub App concreta; ningún bot con pase libre. - Cuidado con
pull_request_target: se ejecuta con los secretos del repositorio, así que nunca ejecutes en él código de un fork. - Scripts de instalación bajo control:
npm ci --ignore-scriptsdonde se pueda, y trata un hook nuevo en elpackage.jsoncomo cambio sensible.
Un workflow austero con estas reglas:
name: CI
on:
  pull_request:
  push:
    branches: [main]

# Por defecto, el token del workflow solo lee el repositorio
permissions:
  contents: read

jobs:
  pruebas:
    runs-on: ubuntu-latest
    steps:
      # Action fijada por el SHA del commit; la versión va en el comentario
      - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
        with:
          persist-credentials: false
      - run: npm ci --ignore-scripts
      - run: npm test

  publicar:
    needs: pruebas
    if: github.ref == 'refs/heads/main'
    runs-on: ubuntu-latest
    environment: produccion
    permissions:
      contents: read
      id-token: write # solo este job puede pedir un token OIDC
    steps:
      - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
        with:
          persist-credentials: false
      - uses: aws-actions/configure-aws-credentials@e1253824e5c10ff9df46874f81ed3ec929e19cfd # v6.3.0
        with:
          role-to-assume: arn:aws:iam::123456789012:role/publicar-sitio
          aws-region: us-east-1
          role-duration-seconds: 900 # sesión de 15 minutos
- run: ./scripts/publicar.sh#Qué cambia esto para quien construye productos
Fíjate en lo que busca el script: OpenAI, Anthropic, Gemini, Hugging Face. La clave del modelo ya no es un detalle de configuración: quien la tiene gasta en tu cuenta.
En MEYJE construimos agentes de IA y sistemas para clientes, además de RuralZap, un asistente financiero con IA para el agro en WhatsApp. Te recomendamos:
- La CI que no necesita secretos no recibe secretos. La clave de IA de las pruebas es otra y tiene límite de gasto bajo.
- Una clave por entorno y por cliente, para que una filtración tenga poco alcance.
- Una cuenta de automatización es una cuenta de alto riesgo. Un bot con pase libre en la protección de rama es justo lo que busca el atacante.
- Ensaya la rotación de claves. Si rotarlas todas lleva un día, el atacante gana un día.
¿Quieres revisar la CI y las claves de IA de tus sistemas? Habla con nosotros.
Fuentes
- Compromised GitHub accounts push CI secret stealer to tens of thousands of repositories (Aikido, 12/11/2026)
- GitHub Actions supply chain attack targeting CI secrets at scale (Endor Labs, 12/11/2026, actualizado el 13/11)
- GhostAction returns (StepSecurity, 09/10/2026)
- Gheist: attempted scaled abuse of stolen GitHub tokens stumbles (Wiz, 25/10/2026)
- pull_request_target blocked by default on December 2 (GitHub Changelog, 02/11/2026)
- Secret scanning detects secrets in GitHub Actions workflow logs (GitHub Changelog, 09/11/2026)