wfx-loot: contas sequestradas no GitHub espalharam um ladrão de segredos de CI

Nesta página
Desde 10 de novembro de 2026, uma campanha batizada de wfx-loot usa contas reais do GitHub, sequestradas, para colocar um ladrão de segredos no CI (integração contínua) de milhares de repositórios. O código malicioso entra, roda e sai em segundos, levando as chaves de nuvem, de publicação de pacotes e de IA que o pipeline consegue ler.
A seguir: como o ataque funciona, por que revisar o código atual não basta e o que conferir no seu repositório, mesmo num time pequeno.
#O que aconteceu
Segundo a Aikido, a campanha começou por volta das 12h45 UTC de 10 de novembro. Com credenciais de 4.837 contas, o atacante abriu pull requests (PRs) de sondagem com o título docs: dependency audit notes em 61.764 repositórios. O PR não faz nada: só testa se a conta pode escrever no repositório. Se ele apareceu no seu, a conta que o abriu está comprometida.
Onde a escrita funcionou, veio o ataque. Às 21h35 UTC de 12 de novembro, a Endor Labs contava 8.926 repositórios com commits maliciosos e pelo menos 1.806 com credenciais roubadas; a Aikido fala em pelo menos 1.835. O total pode ser maior, porque o atacante apaga os registros, e a Endor Labs ainda via a campanha ativa em 13 de novembro.
Entre as vítimas estão o nextcloud/docker e 20 repositórios do WebdriverIO, onde os commits chegaram pela conta do WebdriverIO Bot, uma automação com permissão para pular a proteção de branch.
Pelo menos 50 das contas publicam pacotes, e as duas empresas pedem para remover digitalelvis/neuronai-studio 3.14.3 (Packagist) e github.com/onuragtas/docker-env v1.0.278 e v1.0.280 (Go). Como as credenciais vazaram ainda não está confirmado.
#Três portas de entrada
As três variantes entregam o mesmo script, de cerca de 1.500 linhas:
- Passo novo num workflow existente, no commit
ci: refresh build cache. - Hook
postinstallnopackage.json, que chama um script escondido.ci-xxxxxx.sh(commitchore: add ci helper). Ele roda em qualquernpm install, inclusive no computador de quem desenvolve. - Workflow descartável
build-audit-xxxxxx.yml, num branchchore/...(commitchore: add dependency audit workflow).
#O sanduíche: por que o código atual engana
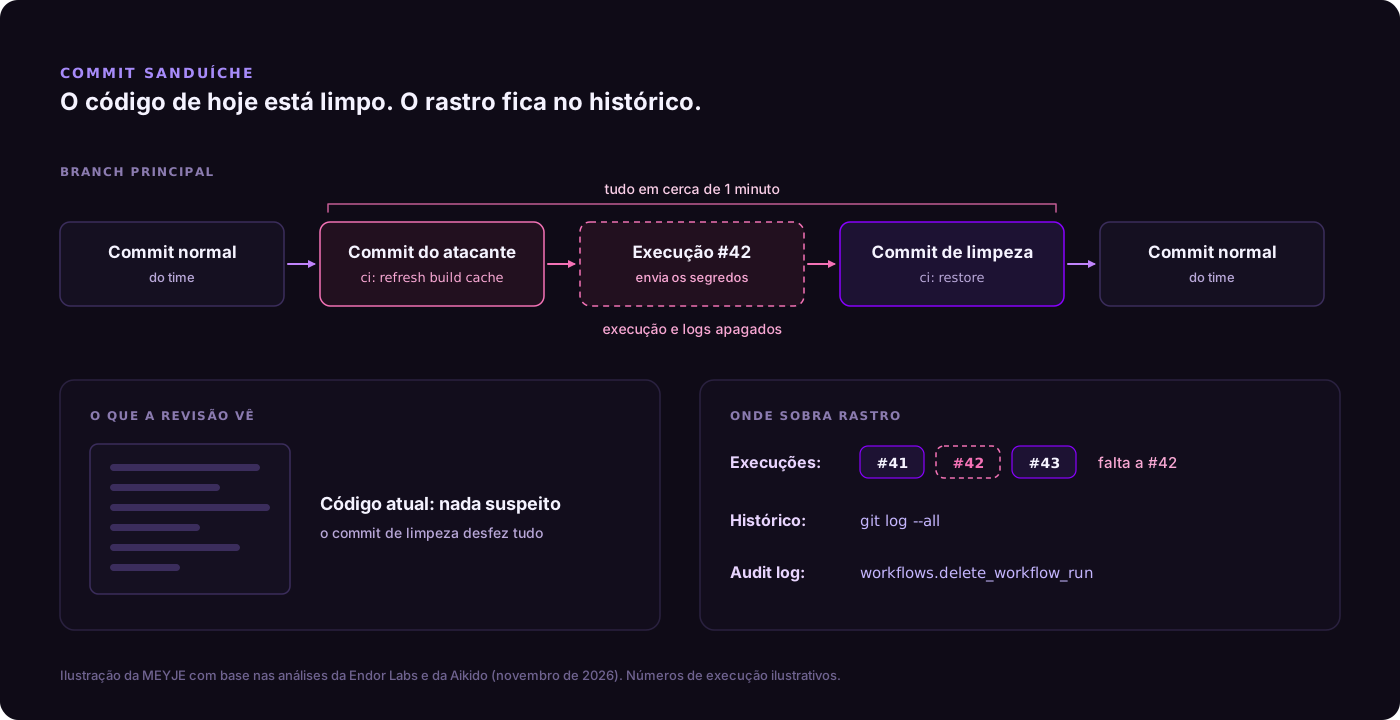
A Endor Labs chama a técnica de commit sanduíche. O commit malicioso entra no branch principal entre commits de aparência normal, o workflow roda e um commit de limpeza (ci: restore ou ci: cleanup) desfaz tudo em segundos. Depois, o atacante apaga a execução e os logs.
Quem abre o repositório hoje vê código limpo, e uma ferramenta que varre só o estado atual não acha nada. O rastro fica no histórico de commits e num buraco na numeração das execuções do Actions: se a lista pula da 41 para a 43, alguém apagou a 42.
Segundo a Aikido, o script ainda publica status checks falsos de "sucesso" com os nomes das verificações obrigatórias. A proteção de branch confere o nome, não quem publicou, e aceita.
#O que ele leva
Secrets e variáveis do Actions, o GITHUB_TOKEN, tokens OIDC (OpenID Connect, o login sem senha entre o GitHub e a nuvem), credenciais de AWS, Azure, GCP, npm e PyPI, chaves de provedores de IA (OpenAI, Anthropic, Gemini, Hugging Face e outros) e arquivos .env.
Depois, troca os tokens OIDC por sessões na nuvem, cria chaves de longa duração e deixa portas abertas para voltar:
- na AWS, reescreve a trust policy de um papel (role) para aceitar
"AWS": "*", ou seja, qualquer conta da AWS; - no Azure, adiciona credenciais federadas
wfx-ci-..., que continuam valendo depois da troca dos tokens.
Por isso a ordem importa. Segundo a Endor Labs, a quinta versão do script atingiu de novo 1.838 repositórios já atacados pelas primeiras. Trocar a chave sem fechar a porta só entrega a chave nova.
#Terceira campanha em cerca de cinco semanas
- GhostAction (nova onda em 8 de outubro). Segundo a StepSecurity, o atacante usou duas contas de mantenedores para pôr o workflow
security-audit.ymlem 345 repositórios, já com chaves de IA entre os alvos de destaque. - Gheist (divulgada em 25 de outubro). A Wiz achou mais de 13.500 branches
ci-sync-...vindos de mais de 850 contas. O workflow imprimia os segredos codificados no log, para escapar da máscara do GitHub, e o atacante baixava o log e apagava a execução.
A Aikido vê a wfx-loot como campanha diferente do GhostAction, mas com sobreposição: contas atingidas pelo GhostAction tinham mais chance de cair de novo.
O GitHub vem apertando as regras. Desde 28 de julho, execuções suspeitas em repositórios públicos esperam aprovação, o que, segundo a Wiz, travou a Gheist neles. O gatilho pull_request_target será bloqueado por padrão em repositórios públicos a partir de 2 de dezembro (há um bloqueio de teste em 16 de novembro, das 16h às 18h UTC). E a varredura de segredos nos logs do Actions entrou em prévia em 9 de novembro, só no Enterprise Cloud. Nada disso substitui o básico: cada conta com permissão de escrita é uma chave da casa.
#Checklist para o seu CI
#Se você pode ter sido atingido
- Procure no histórico os commits do atacante:
# Commits do atacante desde o início da campanha
git log --all --since=2026-11-10 --format='%h %an %ad %s' \
  --grep='ci: refresh build cache' \
  --grep='chore: add ci helper' \
  --grep='chore: add dependency audit workflow'

# Commits que mexeram em postinstall (pega também os revertidos)
git log --all --since=2026-11-10 -S 'postinstall' --oneline -- '*package.json'- Na aba Actions, procure buracos na numeração das execuções. Em organizações, o audit log registra exclusões no evento
workflows.delete_workflow_run; no Enterprise Cloud, os pushes (git.push) não aparecem na interface web, e a API os guarda só por 7 dias. - Feche os PRs de sondagem e apague os branches
wfx-docs,chore/*eci-check-*que você não criou. - Revogue sessões, tokens, chaves SSH e autorizações OAuth das contas envolvidas. Só depois troque os segredos que os workflows alcançavam.
- Na nuvem, procure trust policies com
"AWS": "*", chaves IAM criadas desde 10 de novembro e credenciais federadaswfx-ci-*no Azure.
#Para fechar a porta
- Permissões mínimas:
permissions:em todo workflow, comcontents: readcomo padrão, e mais só no job que precisa. - OIDC com escopo e validade curtos: a nuvem aceita só o repositório e o ambiente certos (campo
sub, comorepo:minha-org/meu-app:environment:producao) e entrega sessões de minutos, não chaves fixas. - Actions fixadas por SHA, e não por tag, que pode ser movida.
- Proteção de branch sem atalhos: nada de push direto no branch principal, nem de administradores; revisão obrigatória em
.github/workflows/**; verificações obrigatórias ligadas a um GitHub App específico; nenhum bot com passe livre. - Cuidado com
pull_request_target: ele roda com os segredos do repositório, então nunca execute nele código de um fork. - Scripts de instalação sob controle:
npm ci --ignore-scriptsonde der, e hook novo nopackage.jsontratado como mudança sensível.
Um workflow enxuto, com essas regras:
name: CI
on:
  pull_request:
  push:
    branches: [main]

# Por padrão, o token do workflow só lê o repositório
permissions:
  contents: read

jobs:
  testes:
    runs-on: ubuntu-latest
    steps:
      # Action fixada pelo SHA do commit; a versão fica no comentário
      - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
        with:
          persist-credentials: false
      - run: npm ci --ignore-scripts
      - run: npm test

  publicar:
    needs: testes
    if: github.ref == 'refs/heads/main'
    runs-on: ubuntu-latest
    environment: producao
    permissions:
      contents: read
      id-token: write # só este job pode pedir um token OIDC
    steps:
      - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
        with:
          persist-credentials: false
      - uses: aws-actions/configure-aws-credentials@e1253824e5c10ff9df46874f81ed3ec929e19cfd # v6.3.0
        with:
          role-to-assume: arn:aws:iam::123456789012:role/publicar-site
          aws-region: us-east-1
          role-duration-seconds: 900 # sessão de 15 minutos
- run: ./scripts/publicar.sh#O que isso muda para quem constrói produtos
Repare no que o script procura: OpenAI, Anthropic, Gemini, Hugging Face. A chave do modelo deixou de ser detalhe de configuração: quem a tem gasta na sua conta.
Na MEYJE construímos agentes de IA e sistemas para clientes, além do RuralZap, assistente financeiro com IA para o agronegócio no WhatsApp. Recomendamos:
- CI que não precisa de segredo não recebe segredo. A chave de IA dos testes é separada e tem limite de gasto baixo.
- Uma chave por ambiente e por cliente, para que um vazamento tenha alcance pequeno.
- Conta de automação é conta de alto risco. Bot com passe livre na proteção de branch é o que o atacante procura.
- Ensaie a troca de chaves. Se trocar todas leva um dia, o atacante ganha um dia.
Quer revisar o CI e as chaves de IA dos seus sistemas? Fale com a gente.
Fontes
- Compromised GitHub accounts push CI secret stealer to tens of thousands of repositories (Aikido, 12/11/2026)
- GitHub Actions supply chain attack targeting CI secrets at scale (Endor Labs, 12/11/2026, atualizado em 13/11)
- GhostAction returns (StepSecurity, 09/10/2026)
- Gheist: attempted scaled abuse of stolen GitHub tokens stumbles (Wiz, 25/10/2026)
- pull_request_target blocked by default on December 2 (GitHub Changelog, 02/11/2026)
- Secret scanning detects secrets in GitHub Actions workflow logs (GitHub Changelog, 09/11/2026)